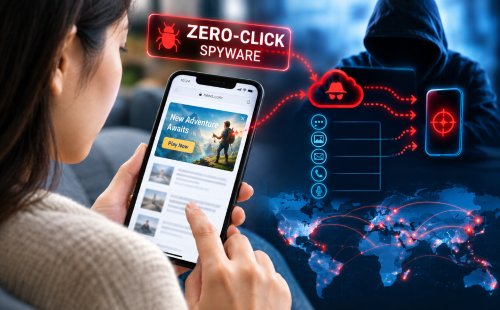
온라인 광고를 클릭하지 않아도 스마트폰이나 컴퓨터가 스파이웨어에 감염될 수 있는 새로운 해킹 수법이 등장해 인터넷 이용자들의 각별한 주의가 요구된다.
 |
| chatGPT image |
영국 가디언 보도에 따르면 캐나다 토론토대학의 디지털 조사기관인 시티즌랩(Citizen Lab)은 이스라엘 광고업체 디스커버-테크가 온라인 광고를 이용해 특정 대상을 몰래 해킹할 수 있는 시스템을 운영해 온 것으로 조사됐다고 밝혔다.
연구진에 따르면 디스커버-테크는 ‘컨트롤리움(Controlium)’이라는 소프트웨어 플랫폼을 운영하면서 인터넷 이용자들의 신원과 IP주소 등을 파악한 뒤, 특정 이용자를 스파이웨어 공격 대상으로 선정할 수 있도록 지원한 것으로 나타났다.
특히 문제가 되는 것은 이른바 ‘제로클릭(Zero-click)’ 공격이다. 기존 스파이웨어 공격은 피해자가 악성 링크를 클릭하거나 파일을 내려받아야 감염되는 경우가 많았지만, 제로클릭 방식은 사용자가 광고를 클릭하지 않아도 감염될 수 있다.
시티즌랩에 따르면 이용자가 게임이나 통신서비스 등 정상적인 광고로 보이는 맞춤형 광고를 보는 순간 신원과 접속 정보가 수집될 수 있으며, 공격 대상으로 선정된 경우 외부 스파이웨어 업체가 악성 코드를 전송해 기기를 감염시킬 수 있다. 감염 과정은 이용자가 인지하지 못하는 사이 불과 몇 초 만에 이뤄질 수 있다는 설명이다.
연구진은 2024년 이후 전 세계 수백만 명의 인터넷 이용자에게 디스커버-테크의 광고가 노출된 것으로 추정하고 있다. 예멘, 브라질, 멕시코, 체코 등 여러 국가에서 광고가 확인됐으며, 미국과 유럽의 정부기관 네트워크 이용자들에게도 광고가 노출됐다는 별도 조사 결과가 나왔다.
유엔(UN), 나토(NATO), 국제형사재판소(ICC), 국제원자력기구(IAEA) 등의 네트워크 이용자들도 해당 광고에 노출된 것으로 조사됐다.
시티즌랩은 컨트롤리움이 정부 관계자뿐 아니라 기자, 기업인, 활동가, 학자, 외교공관 직원 등을 대상으로 한 스파이웨어 공격을 지원하는 ‘중개자’ 역할을 했다고 주장했다.
스파이웨어에 감염되면 기기에 저장된 문자메시지와 사진, 이메일 등을 빼낼 수 있을 뿐 아니라 통화 내용을 녹음하거나 마이크를 몰래 활성화하는 등 광범위한 정보 수집이 가능하다고 연구진은 설명했다.
이번 조사에서 특히 우려되는 점은 해킹의 출발점이 일반적인 악성 웹사이트가 아니라 정상적인 온라인 광고처럼 보이는 콘텐츠였다는 것이다.
광고를 클릭하지 않았다고 해서 안전하다고 단정하기 어려운 이유다.
시티즌랩 연구진은 현재의 온라인 광고 시스템이 이용자 정보를 대규모로 수집하고 광고를 정밀하게 전달하는 과정에서 오히려 감시와 해킹의 통로로 악용될 수 있다고 경고했다.
한인들도 ‘광고 클릭’만의 문제가 아니다. 시애틀을 비롯한 미주 한인사회에서도 온라인 광고를 통한 개인정보 노출과 스파이웨어 공격 가능성에 대한 경각심이 필요하다.
특히 변호사, 회계사, 의료인, 기업 관계자, 언론인, 공공기관 종사자 등 업무상 민감한 정보를 다루는 사람들은 일반 이용자보다 공격 표적이 될 가능성에 더욱 주의해야 한다.
전문가들은 출처가 불분명한 광고를 클릭하지 않는 것은 물론, 운영체제와 앱을 최신 상태로 유지하고, 공식 앱스토어가 아닌 곳에서 프로그램을 내려받지 않으며, 의심스러운 광고가 반복적으로 나타날 경우 보안 점검을 실시하는 것이 중요하다고 조언한다.
이번 사례는 인터넷 이용자들이 그동안 당연하게 생각했던 ‘광고를 클릭하지 않으면 괜찮다’는 보안 상식마저 흔들 수 있다는 점에서 큰 우려를 낳고 있다.
<저작권자 ⓒ 조이시애틀뉴스, 무단전재 및 재배포금지>




 //www.joyseattle.com/news/65276










 Powered by Newsbuilder
